
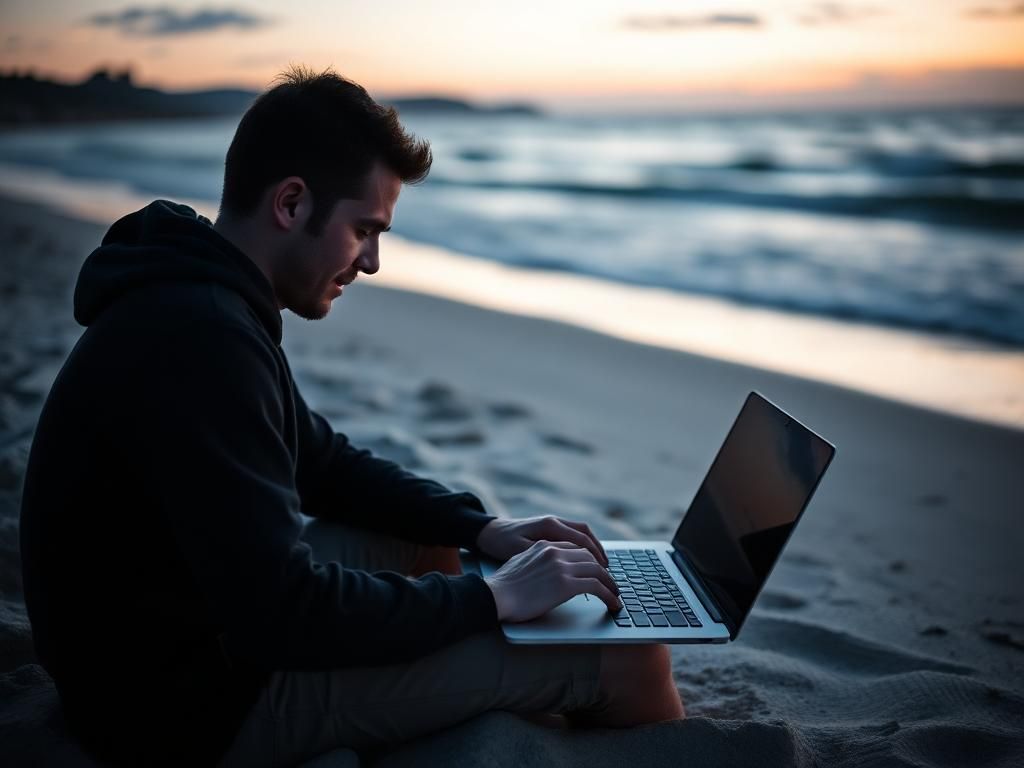
Nu steeds meer bedrijven hybride werkmodellen omarmen en medewerkers in de zomer flexibel laten werken — niet melden ook vanaf vakantieadressen — nemen de risico’s voor bedrijfsdata aanzienlijk toe. Cybersecurity-experts waarschuwen dat medewerkers vanaf vakantieadressen belangrijke taken laten verrichten – bijvoorbeeld als er technische problemen dreigen – bedrijven kwetsbaar maakt voor datalekken en digitale aanvallen.
Volgens een recent onderzoek van DayForce voelt 41% van de medewerkers zich minder productief in de zomerperiode, terwijl 58% aangeeft dat hun werkgever meer flexibiliteit biedt, zoals werken vanuit huis of zelfs vanuit het buitenland. Vooral in de industrie, waar technici en managers tijdens hun verlof vaak bereikbaar moeten blijven en inloggen op interne systemen, kunnen deze werkgewoonten onbedoeld deuren openen voor cybercriminelen.
“Flexibel werken is een aantrekkelijk voordeel, maar bedrijven mogen de risico’s niet onderschatten”, aldus Andrius Buinovskis, cybersecurity-expert bij NordLayer. “Zonder adequate beveiligingsmaatregelen kunnen deze werkvormen leiden tot ernstige datalekken en reputatieschade.”
Open netwerken en persoonlijke apparaten als zwakke schakels
Een van de grootste gevaren bij werken op afstand, zo stelt Buinovskis, is het gebruik van onbeveiligde openbare netwerken. “Op een terras inloggen op een bedrijfsnetwerk via openbare Wi-Fi kan voldoende zijn voor een cybercrimineel om wachtwoorden te onderscheppen, malware te installeren of toegang te krijgen tot gevoelige systemen”, zegt hij.
Daarnaast is de kans groot dat werknemers in een ontspannen setting minder alert zijn: het gebruik van VPN’s wordt sneller vergeten en de kans op het openen van phishingmails neemt toe. Bovendien kunnen zij op reis gevraagd worden om persoonlijke gegevens te delen in landen met minder strikte privacywetgeving dan de AVG (GDPR), wat de kans op datamisbruik vergroot.
Een ander probleem schuilt in het gebruik van persoonlijke apparaten, zoals privé-laptops of smartphones, voor werktoepassingen. Zulke apparaten beschikken vaak niet over centrale beveiliging, draaien op verouderde software, of worden gedeeld met familieleden — allemaal factoren die de beveiliging in gevaar brengen.
“Het verlies of de diefstal van slechts één apparaat met bedrijfsinformatie kan al leiden tot een grootschalig datalek,” waarschuwt Buinovskis. “Zeker in sectoren zoals de industrie, waar toegang tot technische documentatie en operationele systemen cruciaal is, kan de impact aanzienlijk zijn.”
Hoe bedrijven zich kunnen wapenen
Toch hoeft flexibiliteit niet ten koste te gaan van veiligheid. Buinovskis adviseert bedrijven in de industrie om een reeks beveiligingsmaatregelen te implementeren voordat medewerkers op afstand werken, zeker tijdens de vakantieperiode;
- Sterke netwerkversleuteling: Zorg dat gegevens onderweg versleuteld worden en onleesbaar zijn voor derden.
- Strikte wachtwoordbeleid: Gebruik unieke, complexe wachtwoorden en faciliteer veilige opslag (bijvoorbeeld via een password manager).
- Multifactorauthenticatie (MFA): Voeg een extra beveiligingslaag toe, zodat gestolen inloggegevens alleen niet voldoende zijn voor toegang.
- Zero trust-architectuur: Laat geen enkel apparaat of gebruiker blindelings toe, maar controleer voortdurend op legitimiteit.
- Netwerksegmentatie: Beperk de toegang tot netwerkonderdelen tot wat medewerkers echt nodig hebben, om de schade bij een inbraak te beperken.
Daarnaast is het volgens Buinovskis essentieel dat industriële bedrijven hun medewerkers goed trainen. “Bewustzijn is cruciaal. Werknemers moeten weten hoe ze phishing herkennen, waarom openbare Wi-Fi riskant is, en hoe ze veilig met wachtwoorden omgaan. In de industrie, waar digitale systemen vaak verweven zijn met fysieke processen, kan één fout grote gevolgen hebben.”
Verantwoordelijkheid ligt bij het management
Voor managers in de industrie betekent dit dat zij niet alleen hun eigen gedrag moeten evalueren — bijvoorbeeld wanneer ze zelf op afstand inloggen op technische systemen — maar ook een duidelijke beveiligingscultuur moeten stimuleren binnen hun teams.
“Zeker in productieomgevingen waar connectiviteit met machines, sensoren of ERP-systemen plaatsvindt, is het cruciaal dat toegang altijd veilig en gecontroleerd verloopt,” stelt Buinovskis. “De zomer is geen excuus om die waakzaamheid te laten verslappen.”
Met het toenemende gebruik van mobiele apparaten, cloudapplicaties en externe toegang tot industriële netwerken, groeit ook het aanvalsoppervlak voor cybercriminelen. Wie zijn IT-omgeving niet actief beveiligt en geen bewustzijn creëert onder personeel, loopt onnodig risico.
Flexibel werken biedt voordelen, maar vraagt om strikte beveiligingsmaatregelen. Zeker in de industrie, waar systemen complex en cruciaal zijn, is het essentieel dat managers en technici ook op vakantie bewust omgaan met digitale toegang. Een datalek ligt sneller op de loer dan gedacht — ook tussen strandstoel en inbox.



0 Reacties