
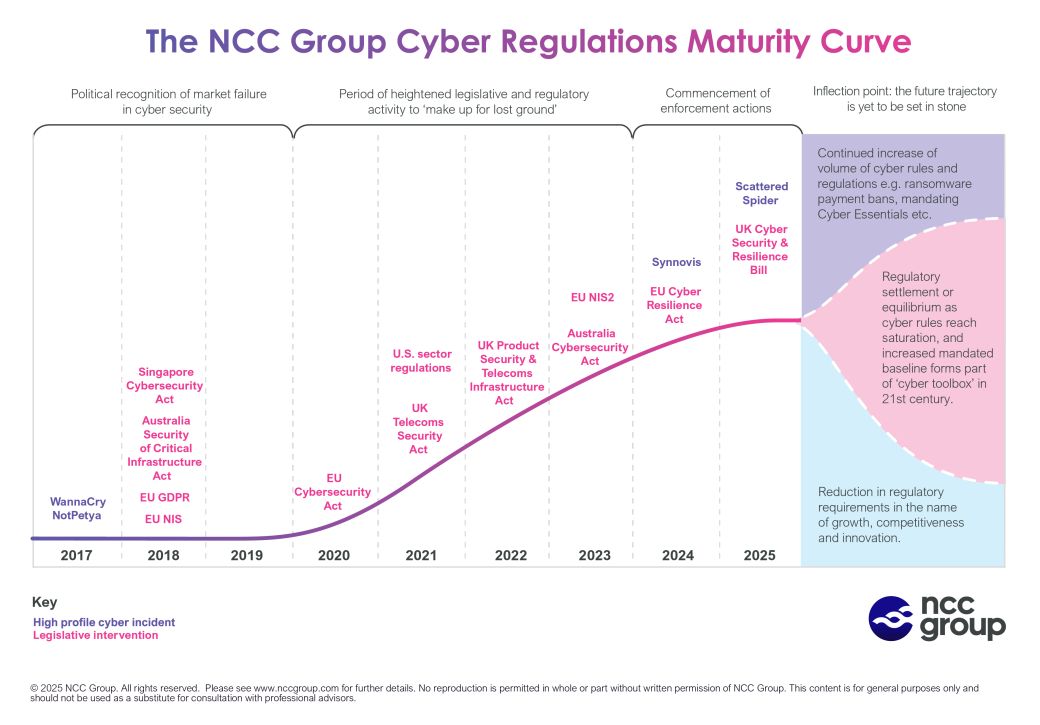
De vierde editie van het Global Cyber Policy Radar-rapport van NCC Group, het moederbedrijf van Fox-IT, brengt de belangrijkste ontwikkelingen in kaart op het gebied van wereldwijde cyber wet- en regelgeving. De nieuwe editie laat zien dat Europa zich in een overgangsfase bevindt: overheden verschuiven hun aandacht van het opstellen van nieuwe wetgeving naar het handhaven, harmoniseren en aanscherpen van bestaande regels.
De Global Cyber Policy Radar biedt organisaties inzicht in de veranderende beleidskaders die van invloed zijn op hun digitale strategie. De analyse is gebaseerd op de ervaringen van NCC Group als adviseur van overheden wereldwijd en bevat:
- De Regulation Radar, met een overzicht van aankomende wet- en regelgeving
- De belangrijkste beleidsontwikkelingen per regio
- Een speciale spotlight over post-quantumcryptografie, met experts van Microsoft en NCC Group
- Vragen die organisaties zichzelf moeten stellen in de komende maanden
Van versnippering naar verscherping
Waar de afgelopen jaren in het teken stonden van een golf aan nieuwe wet- en regelgeving, richten Europese overheden zich nu op de praktische uitvoering en handhaving ervan. Volgens het rapport zullen toezichthouders hun capaciteit uitbreiden en de naleving strenger controleren.
EU-wetgeving die de komende jaren van kracht wordt, of al van kracht is – waaronder NIS2, DORA, de Cyber Resilience Act, de AI Act en de EU Space Act – vergroot het aantal organisaties dat onder toezicht valt aanzienlijk. Bedrijven moeten overstappen van ad-hoc compliance naar strategische governance‑, risk- en compliance-programma’s die wereldwijd toepasbaar zijn.
Digitale soevereiniteit en veilige ketens
Het rapport laat zien dat Europese landen meer nadruk leggen op digitale soevereiniteit en minder afhankelijk willen zijn van buitenlandse technologie. Dit vertaalt zich bijvoorbeeld in strengere regels voor leveranciersbeheer en third-party risico’s. Daarnaast investeren EU-lidstaten in eigen cloud- en opensource-oplossingen, wat directe gevolgen heeft voor aanbestedingen, risicobeoordelingen en de selectie van partners.
Voorbereiden op het post-quantum tijdperk
Een belangrijk aandachtspunt in het rapport is de transitie naar post-quantumcryptografie (PQC). Overheden verwachten dat organisaties nu al beginnen met het in kaart brengen van hun cryptografische systemen en afhankelijkheden. Vooral instellingen die gevoelige data verwerken of deze lang bewaren – zoals financiële instellingen en de publieke sector – moeten rekening houden met het ‘harvest now, decrypt later’- scenario’s.
NCC Group en Microsoft benadrukken dat de migratie naar PQC complex zal zijn, onder meer door de afhankelijkheid van leveranciers en het ontbreken van uniforme standaarden. Toch adviseren beide partijen om nu al te starten met inventarisatie en migratieplannen, omdat uitstel het risico op toekomstige datalekken vergroot.
Nieuwe regels rond ransomwarebetalingen
Het rapport wijst ook op een groeiende trend waarbij landen ransomwarebetalingen willen beperken of zelfs verbieden. Het Verenigd Koninkrijk en Australië nemen hierin het voortouw, andere landen overwegen vergelijkbare maatregelen. Dit vraagt van organisaties dat zij hun incident response‑, verzekerings- en herstelplannen aanpassen aan strengere rapportageverplichtingen.
“Europa staat voor grote uitdagingen op het gebied van cybersecurity: toenemende aanvallen door schurkenstaten, hacks die kritieke organisaties wekenlang verlammen en afnemend vertrouwen in technologie van buiten Europa. Voor het versterken van onze digitale weerbaarheid en soevereiniteit is een aanzienlijke intensivering noodzakelijk van de samenwerking tussen overheid en cybersecuritybedrijven. De Nederlandse politiek realiseert zich dat en de meeste politieke partijen hebben hier dan ook aandacht voor in hun verkiezingsprogramma”, zegt Philipp Strasmann, marktleider Noord-Europa en algemeen directeur van Fox-IT, onderdeel van NCC Group.
Het volledige Global Cyber Policy Radar – Edition 4 rapport (oktober 2025) is hier te vinden.



0 Reacties