
Tijdens een recent evenement in Londen presenteerde Orange Cyberdefense de nieuwste editie van hun Security Navigator 2025. Onder leiding van Charl van der Walt, Head of Security Research bij Orange Cyberdefense, werd dieper ingegaan op de uitdagingen rondom operationele technologie (OT) en OT-beveiliging. Deze systemen, cruciaal voor infrastructuren in de industrie maar bijvoorbeeld ook energie- en waternetwerken, worden steeds vaker het doelwit van cyberaanvallen. Het gesprek bracht een aantal belangrijke inzichten aan het licht.
Een van de grootste uitdagingen binnen OT-beveiliging is de kwetsbaarheid van deze systemen. OT-systemen zijn relatief eenvoudig te verstoren. “Maar”, zo stelde Charl van der Walt, Head of Security Research van Orange Cyberdefense, “het verkrijgen van een voorspelbaar resultaat bij een aanval blijkt ingewikkeld. Tegelijkertijd is er geen uniform dreigingsmodel of gestandaardiseerde beveiligingsarchitectuur voor OT, wat leidt tot een versnipperde en inconsistente aanpak.”
Wat verder opvalt, is dat industriële netwerktechnologie met zijn eigen protocollen vaak relatief onbekend terrein is voor cybercriminelen. Dat geldt uiteraard niet voor cybercriminelen die door een staat worden ingehuurd om doelbewust een aanval op een belangrijk industrieel concern uit te voeren – bijvoorbeeld om intellectual property buit te maken. Die staten zullen dan vaak een beroep doen op gespecialiseerde cybercriminelen. Meer opportunistisch ingestelde cybercriminelen zoeken echter vaak naar de weg van de minste weerstand. Daarom proberen zij soms via de – zeg maar – administratieve IT-systemen een netwerk binnen te dringen. Van daaruit kunnen zij dan eventueel de kritische infrastructuur of industriële netwerken aanvallen.
Er zijn echter ook positieve signalen als het om OT-security gaat: ondanks de kwetsbaarheden lijken kritieke infrastructuren veerkrachtiger dan gedacht, vertelde Van der Walt. Het beperkte effect van cyberaanvallen op bijvoorbeeld de Oekraïense kritieke infrastructuur, zelfs tijdens een periode van verhoogde dreiging, illustreert dit. Desondanks blijft de noodzaak tot aanzienlijke investeringen in de beveiliging van bijvoorbeeld elektriciteitsnetwerken en met name industriële infrastructuren dringend gewenst.
Cybercrime Now
De frequentie van OT-aanvallen neemt toe, maar het blijft onduidelijk of dezelfde groepen verantwoordelijk zijn voor deze incidenten. Dit gebrek aan inzicht benadrukt de behoefte aan betere standaarden en een diepgaandere kennis van de securityproblemen binnen industriële systemen.
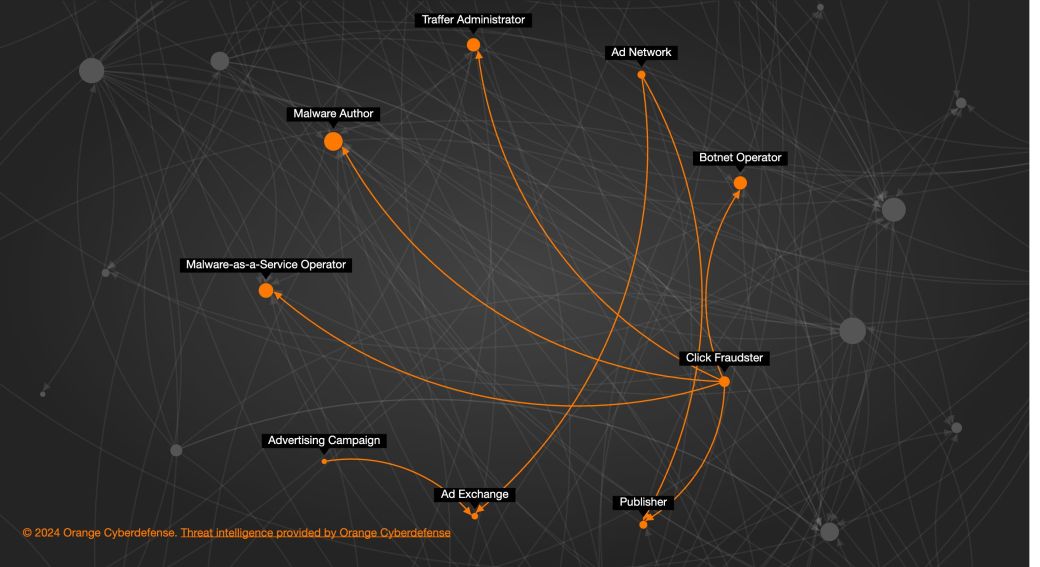
Om meer grip te krijgen op de complexiteit van cybercriminaliteit, biedt Cybercrime Now een waardevol hulpmiddel. Deze gratis toegankelijke bron is ontwikkeld door Orange Cyberdefense en fungeert als een visuele gids of woordenboek voor eindgebruikers en onderzoekers. Het platform helpt gebruikers om verschillende soorten cybercriminaliteit, de betrokken actoren en hun onderlinge relaties te begrijpen. Met functies zoals het genereren van directe links naar specifieke elementen, het embedden van inhoud en het exporteren van data voor verdere analyse, stelt het platform securityprofessionals, consultants en onderzoekers in staat om hun kennis te vergroten en effectievere strategieën te ontwikkelen.
Is AI in security vooral hype of toch dreiging?
Hoewel kunstmatige intelligentie (AI) vaak wordt genoemd als een grote bedreiging voor de cybersecuritysector, stelt Orange Cyberdefense dat er tot nu toe geen duidelijk bewijs is dat AI het dreigingslandschap fundamenteel verandert. AI-tools worden door aanvallers weliswaar gebruikt voor het schrijven van malware, het creëren van phishing-websites en het genereren van deepfakes, maar deze incidenten blijven grotendeels anekdotisch, aldus Van der Walt.
Volgens Orange Cyberdefense is AI momenteel vooral een hulpmiddel voor cybercriminelen, maar geen game changer. Dit betekent niet dat de sector AI als dreiging kan negeren, maar het benadrukt dat de echte uitdagingen wellicht toch elders liggen, zoals in de kwetsbaarheid van OT-systemen en het gebrek aan een gecoördineerde beveiligingsaanpak.
De bevindingen uit de Security Navigator 2025 benadrukken de complexiteit en urgentie van OT-beveiliging. De snelheid waarmee de aanvalsmethoden veranderen, is voor veel industriële bedrijven simpelweg niet bij te houden. Zij doen er volgens Van der Walt dan ook goed aan om samenwerking te zoeken met partijen die 24⁄7 bezig zijn met het beveiligen van industriële netwerken en industriële IT-omgevingen. Tools zoals Cybercrime Now en een nuchtere kijk op de rol van AI kunnen daarbij in zijn ogen zeker bijdragen aan een betere voorbereiding op toekomstige bedreigingen. Tegelijkertijd blijven investeringen in infrastructuur en het ontwikkelen van gestandaardiseerde beveiligingsmodellen essentieel om OT-systemen te beschermen.



0 Reacties