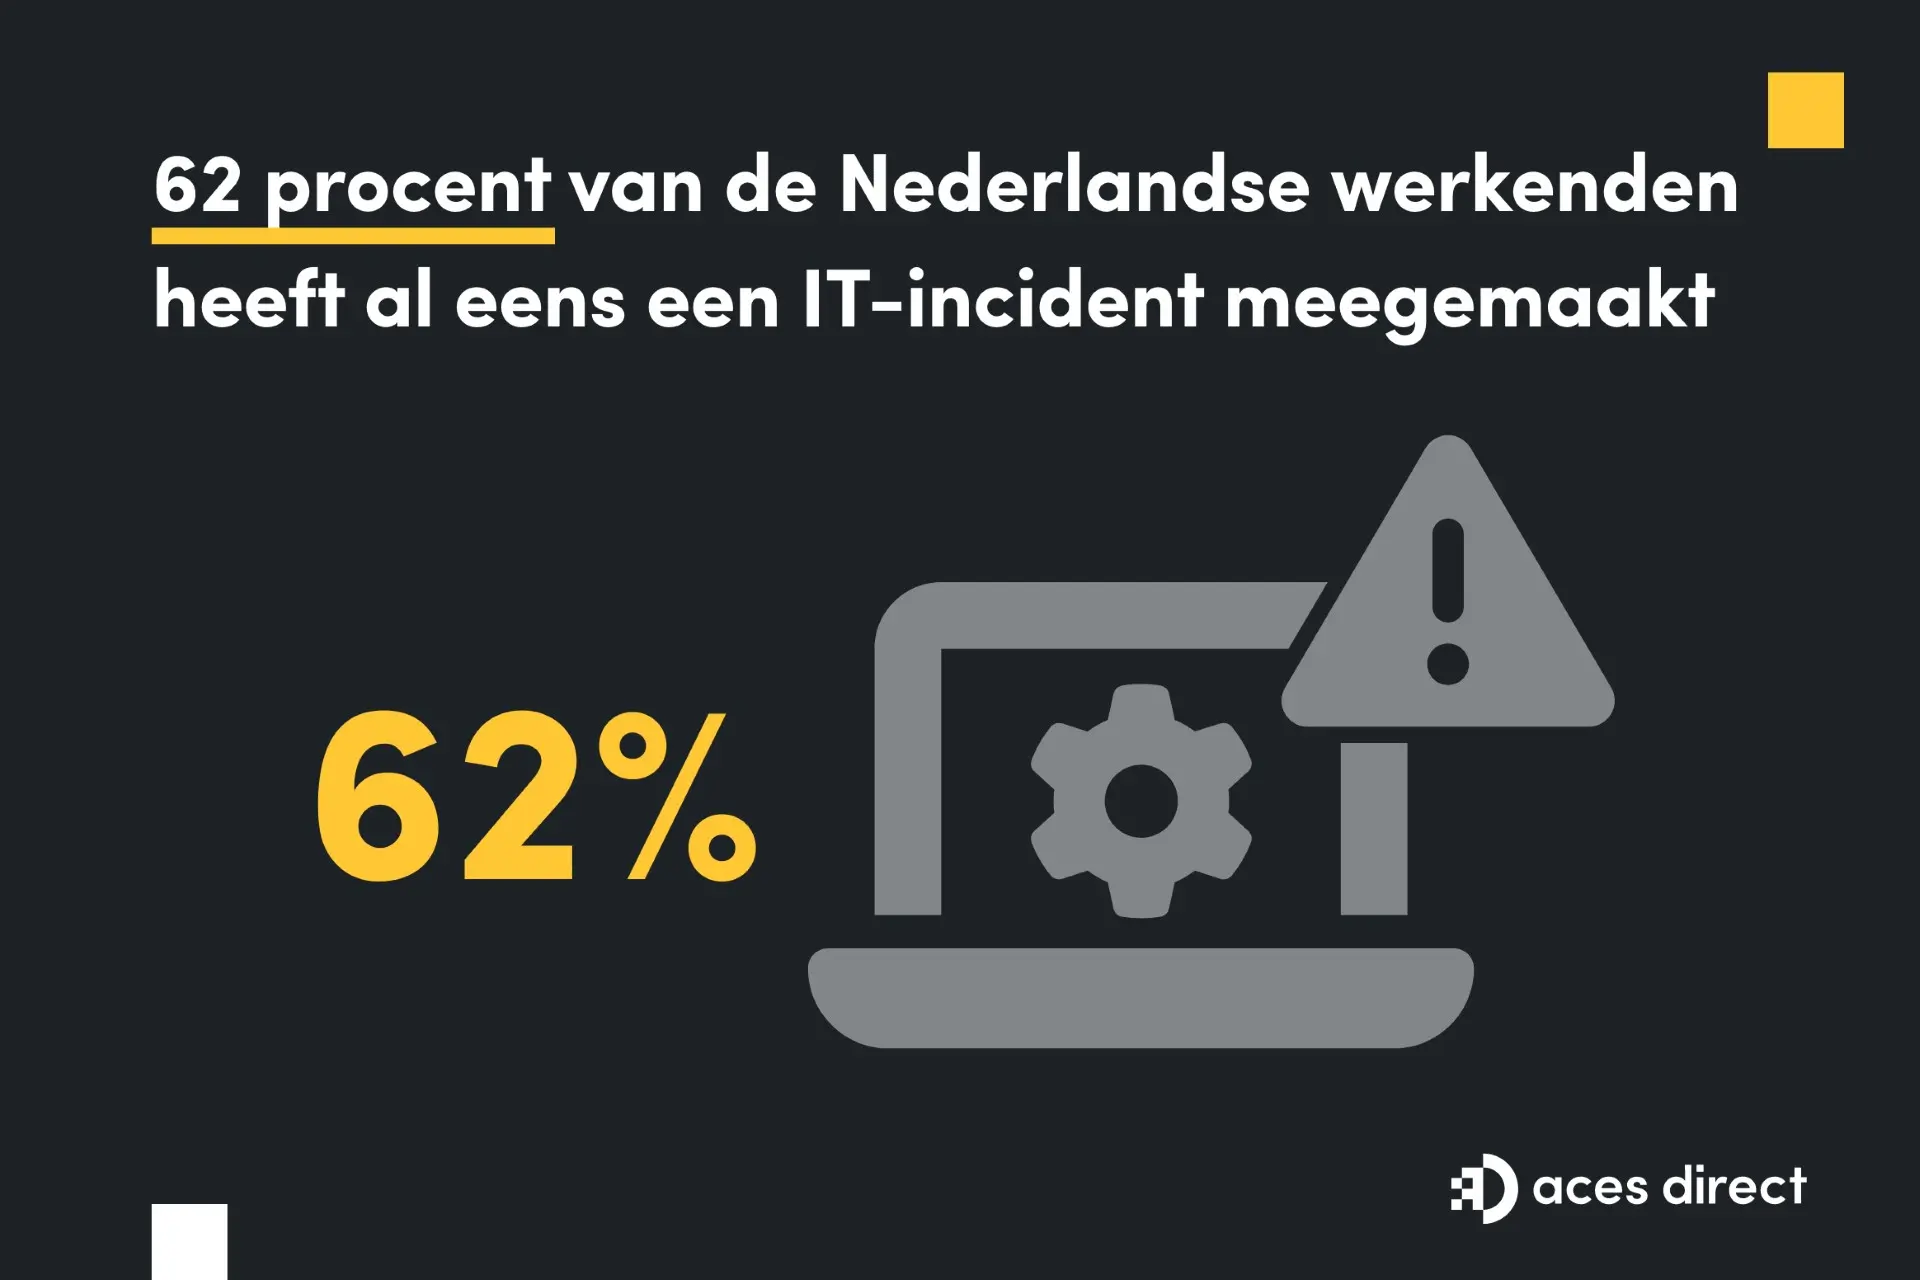
Achttien procent van de Nederlandse werknemers krijgt pas uitleg over security nadat het misgaat. Daarnaast geeft ruim zes op de tien Nederlandse werknemers (62%) aan op het werk al eens een noemenswaardig IT-incident te hebben meegemaakt. Het gaat onder meer om systemen die tijdelijk platliggen door een storing of cyberincident (21%), een collega die op een phishingmail klikt (17%) of een datalek (11%). Dat blijkt uit de IT-Indicator 2026 van Aces Direct onder 1.018 werkende Nederlanders bij organisaties met 250 tot 1.200 medewerkers.
Security-uitleg blijft vaak nagedachte
Dat incidenten zo gangbaar zijn, hangt samen met het feit dat organisaties security vaak pas ter sprake brengen als er al iets mis is gegaan. Security is voor een aanzienlijk deel van de werkvloer namelijk geen instructie vooraf, maar een correctie achteraf. Dat zie je terug in de dagelijkse praktijk. Bijna twee op de vijf werknemers (38%) deelt wachtwoorden met collega’s en zes procent heeft een document waarin alle wachtwoorden bij elkaar staan. Ook de start is niet altijd veilig: elf procent kreeg bij indiensttreding een simpel wachtwoord zoals ‘Welkom2026!’, en slechts twintig procent geeft aan dat de wachtwoorden die de IT-afdeling aanmaakte werden ondersteund door tweefactorauthenticatie.
Zeventien uur per maand aan IT-gedoe
Naast de securityrisico’s staat er een productiviteitsrekening open. Werknemers zijn gemiddeld zeventien uur per maand kwijt aan het oplossen van technische storingen of problemen bij het gebruik van IT-apparatuur, bedrijfssoftware of applicaties. Omgerekend verdwijnen er zo ruim twee werkdagen per maand. Dat is geen tijd die opgaat aan grote incidenten; het is de optelsom van kleine haperingen die nergens als incident worden geregistreerd en dus ook nergens op een begroting terugkomen.
Sven van Boxtel, CEO bij Aces Direct: “Dat incidenten plaatsvinden, weten we. Wat mij meer opvalt, is dat security bij veel werknemers pas op de agenda komt als er iets is gebeurd. Tegelijkertijd zie je dat bewustwording alleen het niet oplost. Zolang een gedeeld wachtwoord de makkelijkste route is en tweefactorauthenticatie niet standaard aanstaat, wint het gemak. Mensen zijn niet onzorgvuldig; ze doen wat de omgeving toelaat. De winst zit dus in techniek die de veilige route ook de makkelijkste maakt én in uitleg op dag één in plaats van na het eerste incident.”
0 Reacties